2か月で5社が公表、33万人超の事例も──生成AIへの入力で個人情報が社外へ。「禁止しているから大丈夫」が通用しない理由と、生成AIパスポートという備え
最終更新日:2026.11.19
2026年10月からの2か月間に、当サイトが確認できただけで5社が、従業員が生成AIに入力した個人情報が社外に出た、またはその可能性があると公表しました。なかには、33万人を超える個人情報が社外の生成AIサービスにアップロードされた事案もあります。サイバー攻撃ではありません。利用が禁止されていたサービスに、社内のプロジェクトメンバーがデータを入れたことが原因でした。11月には、会社が認めた業務ツールのAI機能に入力した内容が、委託先への不正アクセスで漏えいしたと、複数の企業が公表しています。
どちらも、特別な会社で起きた特別な事故ではありません。きっかけは、ファイルをアップロードする、文章を貼り付けるという、誰もが毎日している操作でした。生成AIを使う職場なら、明日にも起こり得ます。そして、一度社外に出た情報は取り戻せません。
この記事で分かること
- 生成AIへの入力で個人情報が社外に出る「2つの型」と、それが重大な問題である4つの理由
- 「入力禁止ルール」があっても個人情報が入力されてしまう理由と、入力前の5つの確認
- 生成AIのリスク予防を学ぶ資格「生成AIパスポート」の概要と、取得する2つの方法(2027年2月試験/資格取得を目指せる研修)
結論を先にまとめます。何が起きているか:禁止された生成AIへのアップロードと、認められたAI機能の委託先からの漏えいという2つの型で、個人情報が社外に出ています。当サイトが確認できただけで、2か月間に5社が公表しました。なぜ重大か:攻撃がなくても起き、影響を受けるのは入力した本人ではなく、禁止ルールも契約も歯止めにならなかったからです。何をすべきか:ルールを配るだけで終わらせず、「何を入力してはいけないか、なぜか」を全員が、いますぐ学ぶこと。その共通の物差しになるのが、生成AIのリスク予防を学ぶ資格「生成AIパスポート」です。次回の2027年2月試験は、2027年1月31日まで申し込めます。企業が全社員で取り組むなら、学習から資格取得までを一度に進められる研修という方法もあります。
関連記事:生成AIパスポートとは?いま注目される理由と取得メリット
いま何が起きているのか? 生成AIへの入力で個人情報が社外に出る2つの型
大きく2つの型に分けられます。1つは、利用が禁止された生成AIサービスに、従業員がデータをアップロードする型。もう1つは、会社が認めた業務ツールのAI機能に入力した内容が、サービス提供元の委託先から漏えいする型です。当サイトが各社の公式発表を確認して整理しました(2つの型への分類は当サイトの整理です)。
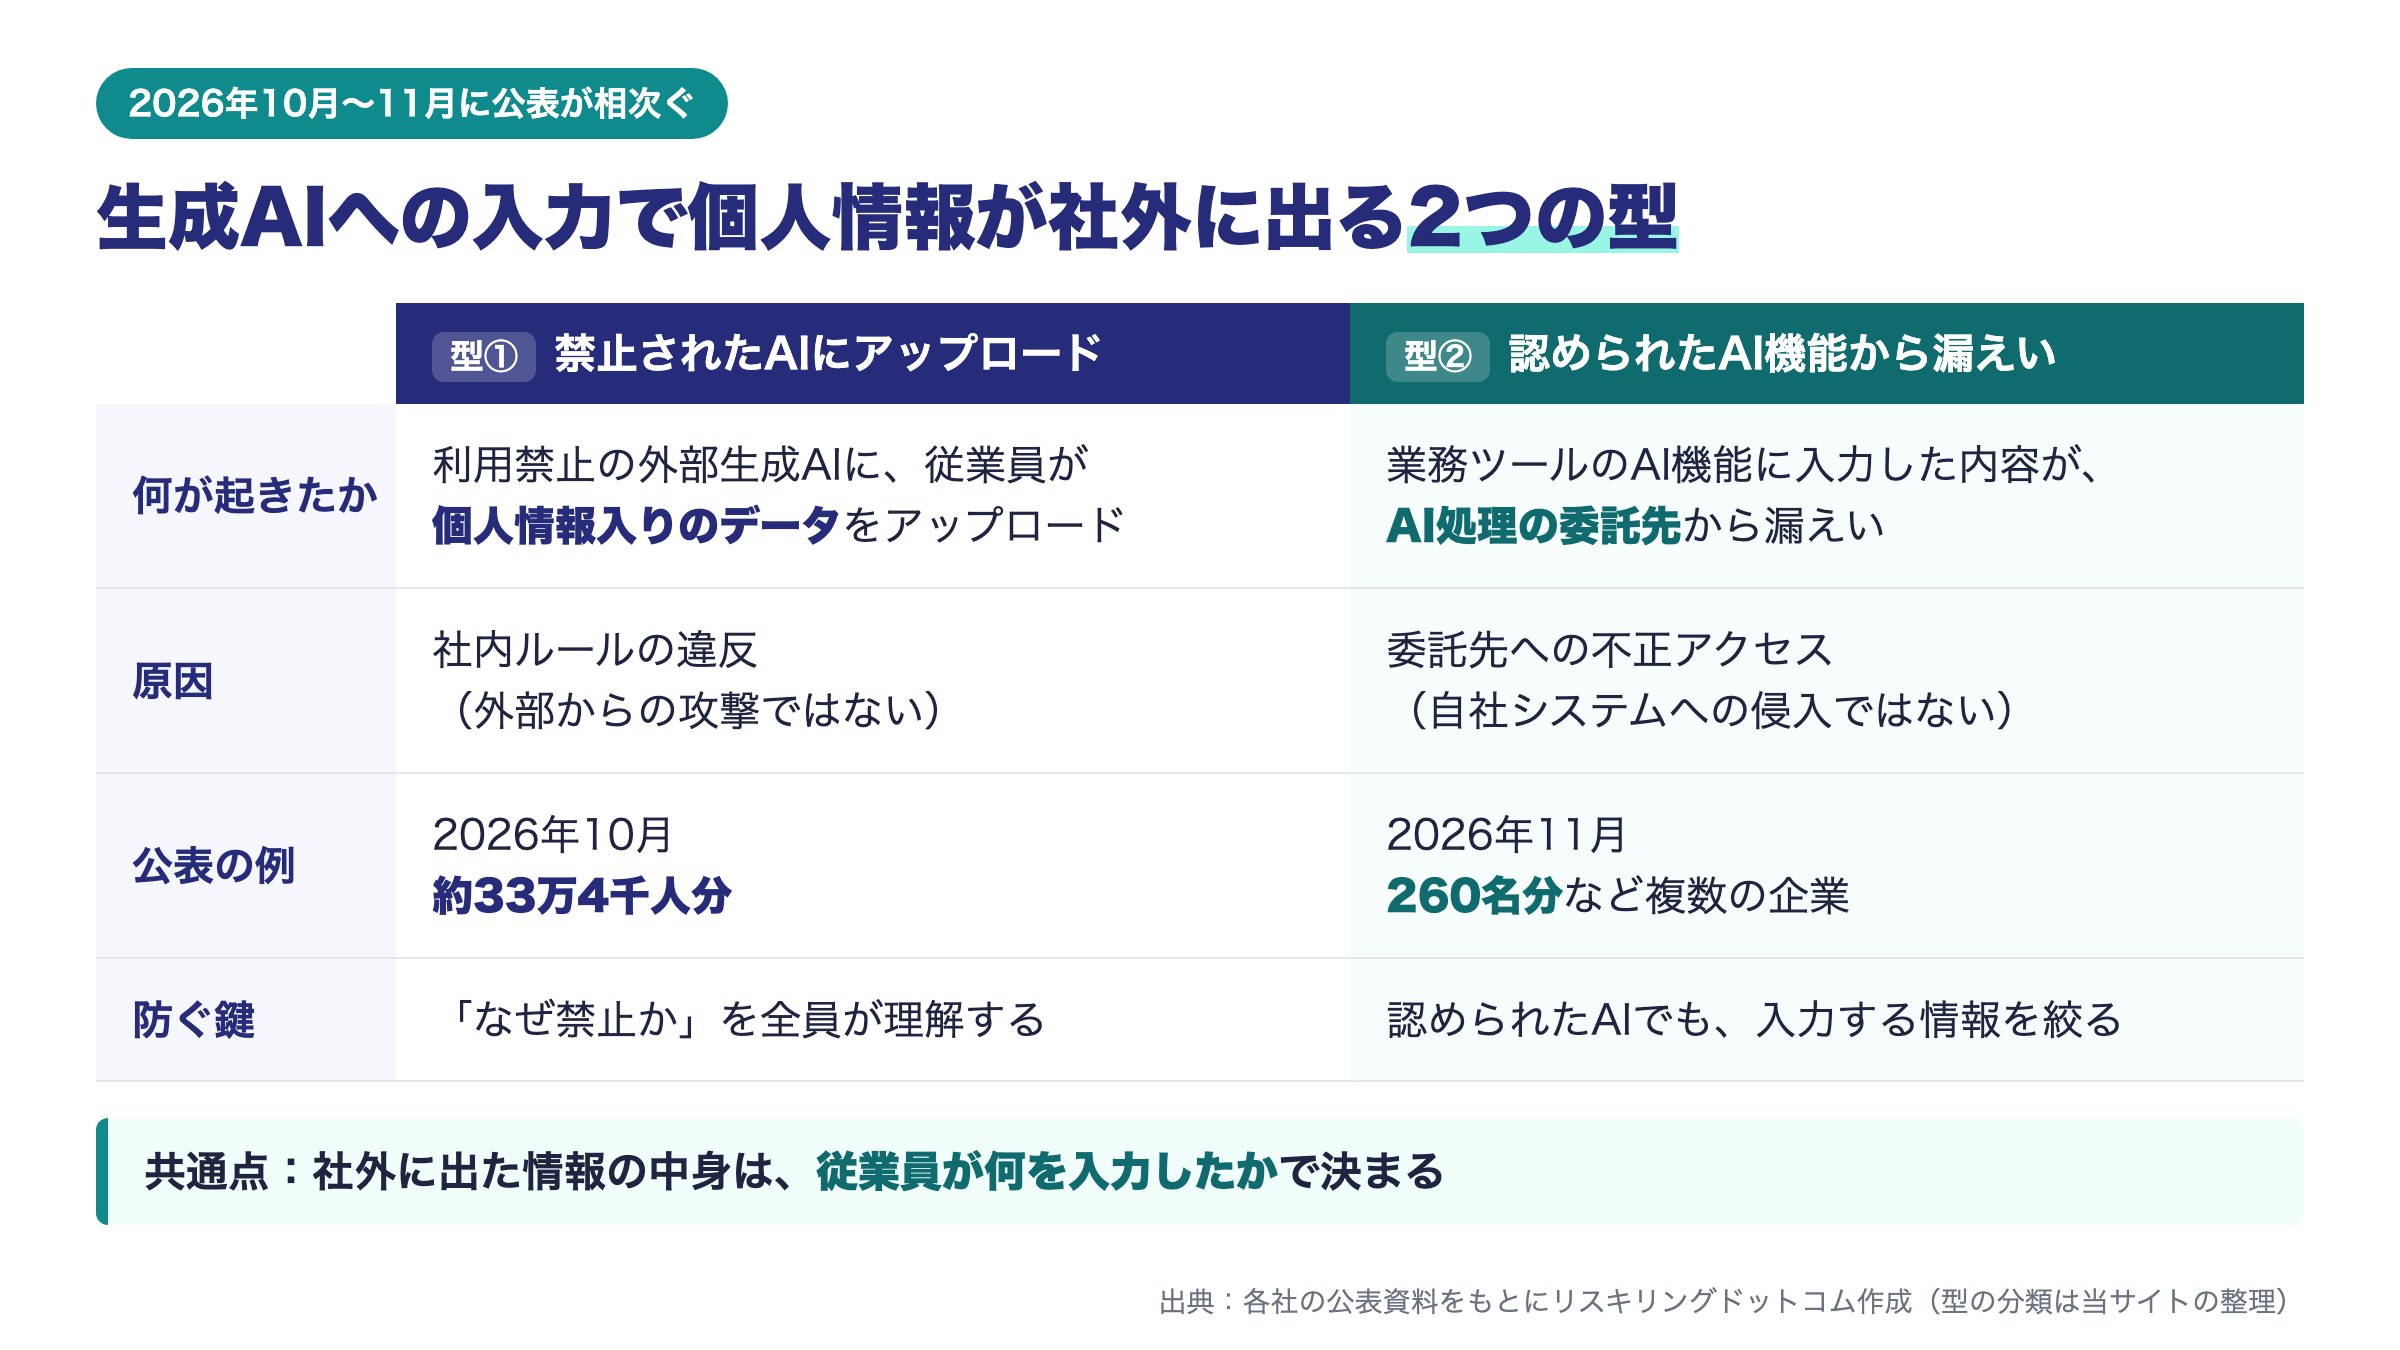
図の内容を文章でまとめます。型①は、従業員が利用禁止の外部生成AIサービスに、個人情報を含むデータをアップロードするものです。原因は社内ルールの違反で、2026年10月に約33万4千人分の事例が公表されました。型②は、会社が認めた業務ツールのAI機能に入力した内容が、AI処理の委託先への不正アクセスで漏えいするものです。2026年11月に、260名分の漏えいを公表した企業をはじめ、複数の企業が公表しました。どちらの型でも、社外に出た情報の中身は、従業員が何を入力したかで決まります。
型①:利用が禁止された生成AIに、データをアップロードする
外部からの攻撃がなくても、個人情報は社外に出ます。一例として、パナソニックグループでは、人事情報システムの導入プロジェクトのメンバーが、利用を禁止されている外部の生成AIサービスに、個人情報を含むデータをアップロードしていました(パナソニック オペレーショナルエクセレンスが2026年10月23日に公表)。対象は従業員、元従業員とその家族で、公表された人数を合わせると約33万4千人分です。社員番号、住所、電話番号、メールアドレスなどが含まれていました(従業員・元従業員の氏名は含まれていません)。
同社は、外部からの不正な操作ではなく、ルール違反によるアップロードだと説明しています。データは発覚直後に削除され、一般に公開された事実や、不正利用による具体的な被害は確認されていないとしています。
型②:会社が認めたツールのAI機能から、委託先を経由して漏えいする
会社が認めたツールを使っていても、入力した内容が漏えいすることがあります。2026年11月、クラウドツール「Notion」のAI機能(Notion AI)に入力された内容の一部が漏えいした、またはその可能性があると、国内の複数の企業が公表しました。原因は各社のシステムではなく、Notion社がAIの処理を委託していたFireworks AI社への不正アクセスです。
Notion社の説明では、影響を受けたのはNotionワークスペースの1%未満です。対象になったのはNotion AIのチャット記録で、利用者が入力したメッセージの全文と、AIが出力した文章の全文が含まれます。同社は、Fireworks AI社とはデータを保持しない契約(ゼロデータ保持)を結んでいたものの、調査の結果、実際にはデータが保持されていたと説明しています。11月3日に接続を解除し、11月4日にFireworks AI社のシステムからデータが削除されたとしています。
一例として、キリンホールディングスは11月17日、グループ従業員、新卒採用応募者、取引先の従業員の計260名分の個人情報が含まれていたと公表しました。パスワードとクレジットカード情報は含まれておらず、公表時点で二次被害は確認されていません。
どのくらい起きているのか? 2か月で5社、同じ土壌はどの職場にもある
当サイトが公式発表で確認できただけでも、2026年10月〜11月の2か月間に5社が公表しています。型①が1社、型②が4社です。型②では、取引先担当者の情報が2,000件を超える可能性があるとした企業や、内容を調査中とした企業もあります。
これは、発覚し、公表に至った事案の数です。型②で例に挙げた企業が漏えいを確認したのは、サービス提供元から連絡を受けてからでした。入力した側が、自分で気づくことは難しい漏えいです。
同じことが起きる土壌は、すでに広がっています。角川アスキー総合研究所の調査(2026年4月、有効回答310件)では、会社が公式に認めていないAIサービスを業務で使っている人は、課長以上の管理職で46.5%、一般社員で38.1%でした。全社共通のガイドラインを整備済みの企業でも、46.9%にのぼります(詳しくは管理職の46.5%が“シャドーAI”──ガイドラインの限界と、人事が設計すべきリスキリング)。
公表された事案に共通するのは、社外に出た情報の中身が「従業員が何を入力したか」で決まっている点です。人事データ、取引先の担当者、採用候補者など、日常業務で扱う情報が、そのまま生成AIに渡っていました。
個人情報の漏えいそのものも増えています。東京商工リサーチによると、上場企業とその子会社が2026年1〜10月に公表した個人情報の漏えい・紛失事故は215件(速報値)で、これまで最多だった2024年の年間189件をすでに上回りました。漏えいした個人情報は約3億5,000万件分で、前年(約3,063万件)の10倍を超えています。
関連記事:上場企業の個人情報漏えい、1〜10月で215件と過去最多 約3.5億件分 東京商工リサーチ
なぜ「重大な事案」なのか? 見過ごせない4つの事実
「二次被害は確認されていない」という公表文を読んで、大事には至らなかったと受け取った人もいるかもしれません。当サイトはそう考えません。理由は4つあります(4つの整理は当サイトによるものです)。
① 攻撃者がいなくても、33万人超の情報が社外に出た
型①に、外部の攻撃者はいません。同社の説明では、外部からの不正な操作によるものではなく、プロジェクトメンバーによるアップロードでした。外からの侵入を防ぐ対策をどれだけ重ねても、従業員が自分の手で社外に送る情報は、別の備えがなければ止まりません。
② 影響を受けるのは、入力した本人ではない
型①の対象には、1978年以降に退職した元従業員と、緊急連絡先として登録されていた家族が含まれます。型②の例では、新卒採用の応募者と取引先の従業員の氏名が含まれていました。いずれも、自分の情報が生成AIに入力されたことを知りようがない人たちです。入力する側にとっては、作業を少し楽にするための操作にすぎません。その結果を引き受けるのは、何十年も前に会社を離れた人や、その会社で働いたことのない人です。
③ 「禁止」も「契約」も、歯止めにならなかった
型①では、そのサービスの利用は禁止されていました。型②では、AIの処理を担う委託先と、データを保持しない契約が結ばれていました。どちらも守られませんでした。「禁止しているから大丈夫」「契約しているから大丈夫」という安心は、一連の事案で成り立たなくなっています。
④ 報告と通知の義務が生じ、会社の名前で公表することになる
個人情報保護法は、1,000人を超える個人データの漏えい等や、不正の目的で行われたおそれがある漏えい等が起きた場合(そのおそれがある場合を含みます)、個人情報保護委員会への報告を事業者に義務づけています。速報は発覚からおおむね3〜5日以内、確報は30日以内(不正の目的によるおそれがある場合は60日以内)です。本人への通知も必要になります。
型①の例に挙げた企業は、個人情報保護委員会に報告したうえで、本人通知の代替措置として事案を公表し、専用の問い合わせ窓口を設けました。公表文には、原因が「プロジェクトメンバーによるルール違反」だと書かれています。個人にとっても他人事ではありません。悪意がなくても、ルールに反した入力は、会社の名前で公表される事案の原因になります。
なぜ「入力禁止ルール」があっても、個人情報は入力されてしまうのか?
ルールを「知っている」ことと、目の前の作業で「これは入力してよい情報か」を判断できることは、別の力だからです。型①では、利用が禁止されたサービスにデータがアップロードされました。型②で例に挙げた企業も、今後の対応として情報入力ルールの周知徹底を挙げています。ルールを設けることと、それが守られることの間には距離があります。当サイトは理由を3つに整理します(この章の3つの分類は当サイトの整理です)。
① AIが身近になり、「社外に出している」意識が薄れる
Notionは、メモや議事録、社内文書をまとめるクラウドツールで、Notion AIはその中で動くAI機能です。採用面接のメモを要約する。取引先との打ち合わせ記録を整える。こうした操作は「AIに個人情報を入力する」という感覚を伴いにくく、文書に書かれた氏名や連絡先がそのまま処理に回ります。
ファイルをまるごとアップロードして、整理や集計を頼む場合も同じです。作業を早く終わらせたい場面ほど、その中に誰の情報が入っているかの確認は後回しになりがちです。
② 「学習に使われない設定なら安全」と思い込みやすい
AIの学習に使われない契約や設定は、データが社外に残らないことを意味しません。型①の例では、データをAIの学習に利用する機能は無効でした。それでも、利用者が削除したデータは、サービス事業者側に削除日から30日間保持されると説明されています。型②では、データを保持しない契約だった委託先にデータが残り、そこが不正アクセスを受けました。
法律上の注意点もあります。個人情報保護委員会は2023年6月2日の注意喚起で、事業者に2点を求めました。1つは、個人情報を含むプロンプトを入力するときは、利用目的の達成に必要な範囲内かを十分に確認すること。もう1つは、本人の同意なく個人データを入力し、それが応答結果の出力以外の目的で取り扱われる場合は、個人情報保護法に違反する可能性があるため、サービス提供者が機械学習に利用しないことなどを十分に確認することです。
③ ルールは配られても、「なぜ」を学ぶ機会が少ない
当サイトを運営する株式会社KIZASHIが2026年11月に展示会の自社ブースで行った独自調査(回答417人)では、生成AIについての一番の課題として「社員のスキルにばらつきがある」が41.5%で最多でした。「セキュリティやルール整備が追いついていない」は12.9%です。回答者はブースで診断を受けた人に限られるため参考値ですが、研修やルールがあっても、理解の深さが人によって違う現場の姿がうかがえます。
型①の例に挙げた企業は、再発防止策として、個人情報の取り扱いルールと生成AIサービスの利用管理の見直しに加え、関係者への教育・啓発の強化を挙げています。ルールの見直しと学びは、セットで進める必要があります。
生成AIに入力してはいけない情報とは? 入力前の5つの確認
入力してはいけないのは、個人を特定できる情報、自分以外の人の情報、認証情報、未公開の業務情報です。迷ったら「この文章がそのまま社外に出ても説明がつくか」で判断します。入力した文章とAIの返答は、チャット記録として保存されることがあるからです。入力の前に、次の5つを確認してください。
- 氏名・住所・連絡先・社員番号など、個人を特定できる情報が入っていないか(必要なら「Aさん」「X社」に置き換える)
- 採用応募者、取引先の担当者、顧客、同僚やその家族など、「自分以外の人」の情報ではないか
- パスワードやAPIキーなどの認証情報を貼り付けていないか
- 未公開の業績、契約条件、営業情報など、社外秘の内容ではないか
- 会社が許可したツール・プランか。利用規約とデータの扱い(保存先、学習への利用、委託先)を確認したか
ファイルをまるごとアップロードするときは、特に注意が必要です。名簿や人事データ、表計算ファイルには、本人だけでなく、家族や退職した人の情報が含まれていることがあります。
3つ目について、Notion社は影響を受けた利用者に、チャットに入力した認証情報が見つかった場合は直ちに変更するよう勧めています。5つ目は、個人情報保護委員会が一般の利用者に示した留意点(利用規約やプライバシーポリシーを十分に確認すること)と重なります。
このチェックリストは当サイトが作成したもので、社内ルールに代わるものではありません。自社の規程がある場合は、そちらを優先してください。
生成AIパスポートとは? なぜ情報漏えいの予防につながるのか
生成AIパスポートは、一般社団法人生成AI活用普及協会(GUGA)が実施する、生成AIのリスク予防を学ぶ資格試験です。個人情報の漏えい、権利侵害、誤情報といった注意点を体系的に学ぶため、「何を入力してはいけないか」を全員が同じ基準で理解する手段になります。
GUGAは生成AIの主なリスクとして、誤情報や偏った情報との接触、個人情報の漏洩、知的財産権などの権利侵害、不正競争防止法への抵触を挙げています。同協会は、AIリテラシーが低いまま活用スキルだけを高めた人は、最もリスクの高い人材になると説明しています。
受験者は急増しています。2026年8月試験は過去最多の32,877名が受験し、26,699名が合格しました(合格率81.21%)。2026年8月時点の累計受験者数は148,487名、累計有資格者数は118,022名です。ほかのAI資格との違いは、AI資格の比較(G検定・生成AIパスポート・E資格)で整理しています。
2027年試験から「リスク予防・ガバナンス」が拡充される
GUGAは2026年10月1日、2027年試験のシラバス改訂を発表しました。「情報リテラシー・基本理念とAI社会原則」の章は「生成AIのリスク予防・AI倫理・ガバナンス」に改められ、利用者の判断と責任に関する考え方、組織のAIガバナンス、シャドーAIなどが加わります。AIエージェントに関する内容も再編され、プロンプトインジェクションなどが新たに追加されました。新シラバスは2027年2月試験から適用されます。
次回は2027年2月試験、申込は2027年1月31日まで
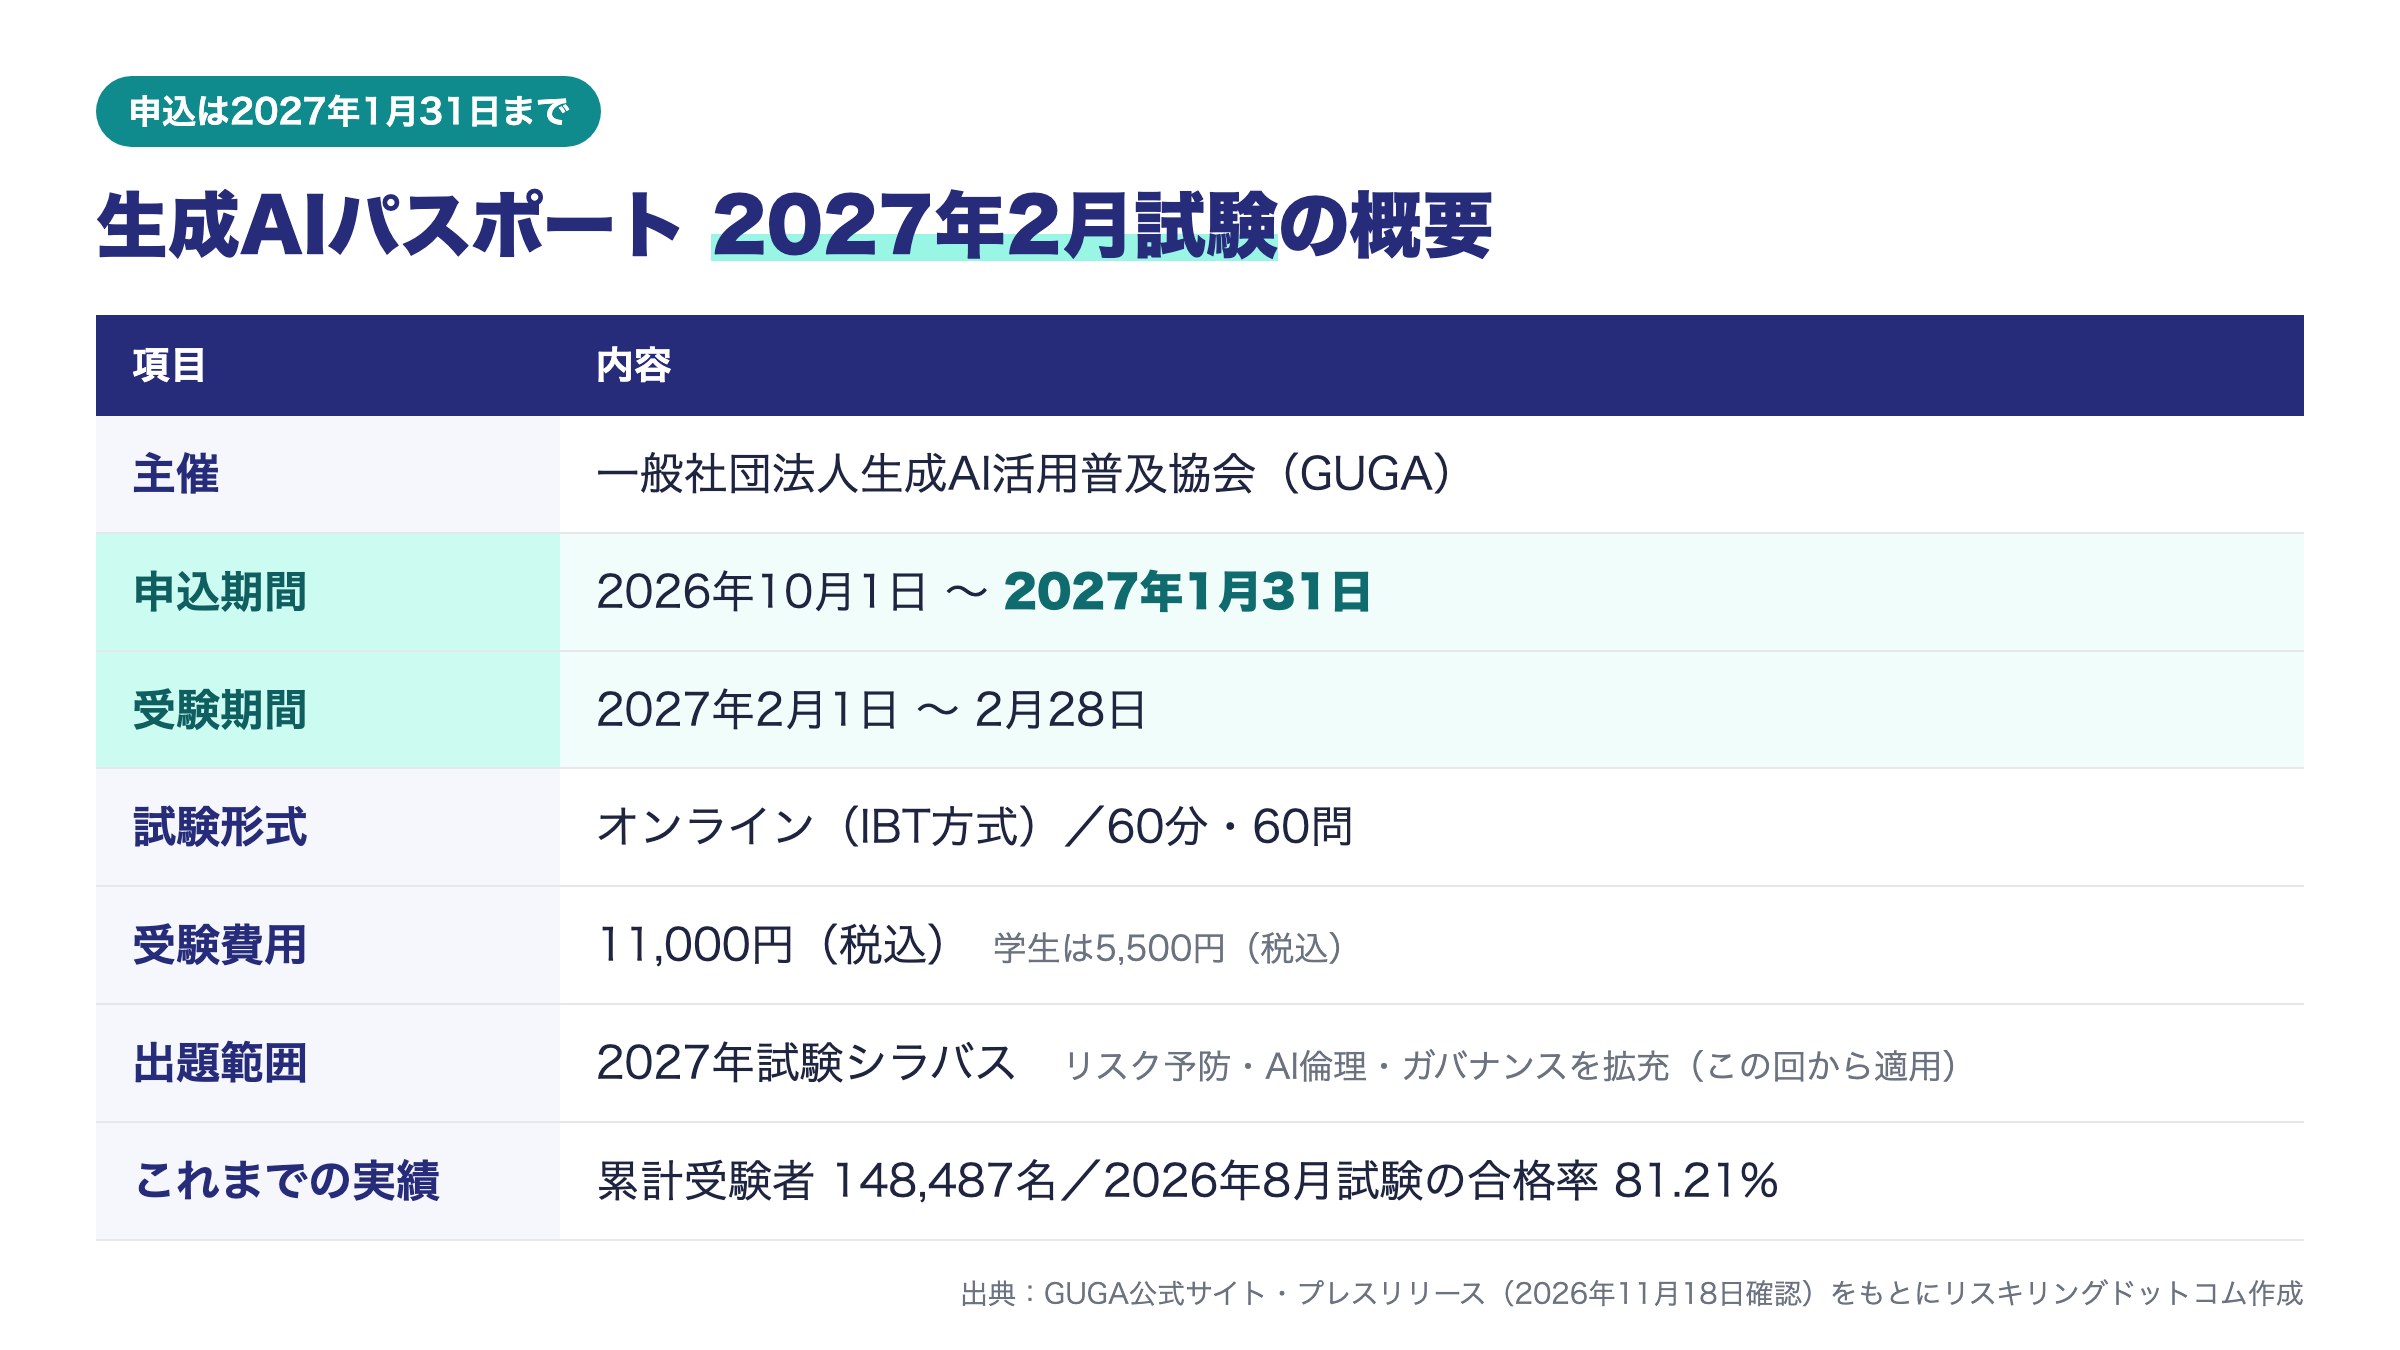
表の内容を文章でまとめます。申込期間は2026年10月1日〜2027年1月31日、受験期間は2027年2月1日〜2月28日です。試験はオンライン(IBT方式)で60分・60問。受験費用は11,000円(税込)、学生は5,500円(税込)です。試験は2月・4月・6月・8月・10月の年5回開かれます。日程は変更される場合があるため、申込時はGUGAの公式サイトで最新情報を確認してください。
試験を受けるほかに、動画で学び、受講後のチェックテストに合格して取得する方法もあります。企業向けの研修として、のちほど紹介します。
企業は次に何をすべきか? 6つのチェックリスト
ツールの確認、ルールの具体化、全員の学習の3つを同時に進めます。一連の事案を受けて、人事・情報システム・法務が共同で確認したい項目を挙げます(当サイト作成)。
- 利用を認めるAIと認めないAIを明示し、業務ツールに組み込まれたAI機能も含めて、誰が何に使っているかを把握したか
- AI機能の提供元と、その委託先でのデータの保存・削除の扱いを、契約と設定で確認したか
- 入力してはいけない情報を、人事データ・採用応募者・取引先担当者・認証情報など具体例で示したか
- 全社員が学ぶ共通の範囲を決めたか(例:生成AIパスポートのシラバスを社内の共通言語にする)
- 受験費用の補助、団体での受験、資格取得まで含めた研修など、学びやすい仕組みを用意したか
- 漏えいが疑われたときの連絡先と初動(利用停止、対象の特定、個人情報保護委員会への報告)を決めたか
GUGAは企業・団体としての受験も案内しており、全社員の資格取得を掲げる企業もあるとしています。生成AIの研修やリテラシーに関するセミナーを探す場合は、当サイトのイベント一覧も参考にしてください。
研修と資格取得を、まとめて進める方法はあるのか?
あります。動画で学んだあと、チェックテストに合格することで生成AIパスポートの取得を目指せる研修です。当サイトを運営する株式会社KIZASHIは、企業向けに「AIリスキリング研修(生成AIパスポート・助成金対応プログラム)」を提供しています。自社サービスのご案内になりますが、全社員の学習と資格取得を一度に進めたい企業には、試験の受験とは別の選択肢になります。
研修はEラーニングで、動画は合計10時間30分、標準の学習期間は2か月です。内容は2部構成になっています。
- パート1「生成AI活用とリスク管理講座」(動画4.5時間):生成AIパスポートの試験範囲に準拠した内容で、個人情報保護やセキュリティ、権利・法律を含む基礎知識を学ぶ。資格の取得を目指す人は、受講完了後にチェックテスト(四肢択一・10問)を受ける
- パート2「生成AI実践と業務適応講座」(動画6時間):「情報漏えいを防ぐ:入力してはいけない情報」「セキュリティを強化する設定方法」から、文書作成、データ分析、AIエージェントまで、業務での使い方を学ぶ
資格の取得について整理します。同社の案内では、パート1の動画をすべて受講したあと、チェックテストに合格すると、「生成AIパスポート合格証書」とオープンバッジが発行されます。先に紹介した2027年2月試験のように、60分・60問の試験を受ける方法とは別の取得方法です。
資格を取得できるのは、チェックテストに合格した場合に限られます。受講しただけで取得できるわけではなく、テストの受検も任意です。チェックテストは、学習期間内(2か月)であれば何度でも挑戦できます。
受講料は1名110,000円(税込)です。同社によると、厚生労働省の人材開発支援助成金(事業展開等リスキリング支援コース)の対象研修で、経費助成率は中小企業75%、大企業60%。同社の概算では、中小企業の実質負担は1名あたり27,500円(税込)になります。この助成金では消費税も支給対象経費に含まれるため、税込の受講料をもとにした計算です。
ただし、助成金の支給には要件の充足と労働局の審査が必要です。2026年8月3日以降に提出する計画届からは、DXに関する訓練でも、職務の種類を問わず共通して必要な内容や、リテラシー・概念の理解にとどまる内容は助成の対象外とされました。eラーニングによる訓練は、同じ労働者につき1年度に1回までです。対象になるかどうかは、訓練の内容と受講者の職務に照らして判断されるため、事前の確認が欠かせません。同コースは令和4〜8年度(2027年3月末まで)の期間限定の制度です。
研修の詳細:AIリスキリング研修(生成AIパスポート・助成金対応プログラム)|株式会社KIZASHI
導入事例:【導入事例】「AIを使わせない」が、いちばんのリスク
関連記事:【2026年最新】人材開発支援助成金の申請手順|4コースの違い・計画届の期限・8月の変更点
リスキリングドットコムの見解
私たちは一連の事案を、生成AIの活用を進めるすべての企業への警告だと受け止めています。「うちは禁止しているから大丈夫」。「うちは契約を結んでいるから大丈夫」。この2つの安心は、どちらも崩れました。これを「ルールを破った個人の問題」や「委託先の事故」で片づければ、同じことが別の会社で繰り返されると、私たちは考えます。
生成AIに入力した情報は、サービスの提供元へ、場合によってはその委託先へと渡ります。どれだけルールや契約を整えても、渡った先のすべてを利用企業が管理することはできません。最後に効くのは、入力する一人ひとりの判断です。
だからといって、AIの利用を禁じるだけでは解決になりません。禁止されたサービスが使われた事例が示すとおり、禁止は「使われないこと」を保証しません。会社が把握できない利用(シャドーAI)に流れるおそれもあります。必要なのは「使わせない」ことではなく、「安全に使える人を増やす」ことです。
私たちは、入力の前に3つを自問する習慣を提案します。誰の情報か(自分や自社だけの情報か、ほかの人の情報か)。どこに残るか(保存先、学習への利用、委託先)。許可されているか(会社が認めたツールと用途か)。この3問に答えられる人を全社に増やすには、ルールの配布だけでは足りません。共通の教材と、理解を確かめる機会が必要です。
生成AIパスポートは、その最初の一歩に向いています。範囲が決まっているため学ぶ内容の目安になり、取得状況で社内のリテラシー水準を確認できます。もちろん、資格を取れば漏えいがゼロになるわけではありません。委託先への不正アクセスのように、利用者の知識だけでは防げない部分があります。それでも、禁止されたAIにデータを入れないという判断は、一人ひとりの理解で変えられます。漏えいしたときの被害の大きさも、何を入力していたかで変わります。
事案が起きてから学ぶのでは、遅すぎます。2027年2月試験は、リスク予防とガバナンスを拡充した新シラバスが初めて適用される回です。申込は2027年1月31日まで。個人の方は自分と周囲の人を守る知識として、企業は年度内に全社員の水準をそろえる機会として、いま受験を検討してください。
次に読む記事
- 【2026年最新・難易度別】AI資格おすすめ9選|試験日・費用・キャリアパスを解説
- 【2026年最新版】リテラシーとは?IT・情報・デジタル・AIリテラシーの違いをわかりやすく解説
- 令和8年版 情報通信白書が示した生成AI活用の壁──利用86.4%でも「組織的取組なし」27%、人事が設計すべきリスキリング
生成AIとリスキリングの最新情報は、X(旧Twitter)でも発信しています。ぜひ @ReSkilling_com をフォローしてください。
参考・出典
- パナソニック オペレーショナルエクセレンス「外部生成AIサービスへの個人情報アップロードに関するお詫びとお知らせ」(2026年10月23日)
- キリンホールディングス「外部クラウドツールの委託先への不正アクセスによる情報漏えいに関するお詫びとお知らせ」(2026年11月17日)
- Notion ヘルプセンター「一部のNotionワークスペースに影響が及ぶ可能性のあるFireworks AIのインシデントに関する通知」
- LayerX「外部委託先への不正アクセスに伴う、情報の漏えいの可能性に関するお知らせ」(2026年11月16日)
- ピクシブ「当社が利用する外部クラウドサービス『Notion』の委託先への不正アクセスに伴う、情報漏えいの可能性についてお詫びとお知らせ」(2026年11月16日)
- SmartHR「クラウドサービス『Notion』のAI機能委託先への不正アクセスに関するお知らせ(第一報)」(2026年11月17日)
- 個人情報保護委員会「生成AIサービスの利用に関する注意喚起等について」(2023年6月2日)
- 個人情報保護委員会「漏えい等の対応とお役立ち資料」
- 東京商工リサーチ「上場企業『個人情報漏えい』、過去最悪を更新」(2026年11月9日)
- 角川アスキー総合研究所「『AI白書2026』独自調査『企業における生成AI導入の投資・統制・成果実態調査』」(2026年8月10日)
- 一般社団法人生成AI活用普及協会(GUGA)「生成AIパスポート(一般個人向け)」
- GUGA「生成AIパスポート、各回の受験者数が過去最多の32,877名を記録。2026年8月試験の結果を発表」(2026年9月18日)
- GUGA「生成AIパスポート、2027年試験のシラバスを大幅改訂」(2026年10月1日)
- 厚生労働省「人材開発支援助成金(事業展開等リスキリング支援コース)のご案内(詳細版)」(令和8年8月3日版)
- 株式会社KIZASHI「AIリスキリング研修|生成AIパスポート・助成金対応プログラム」
公開日:2026年11月19日